
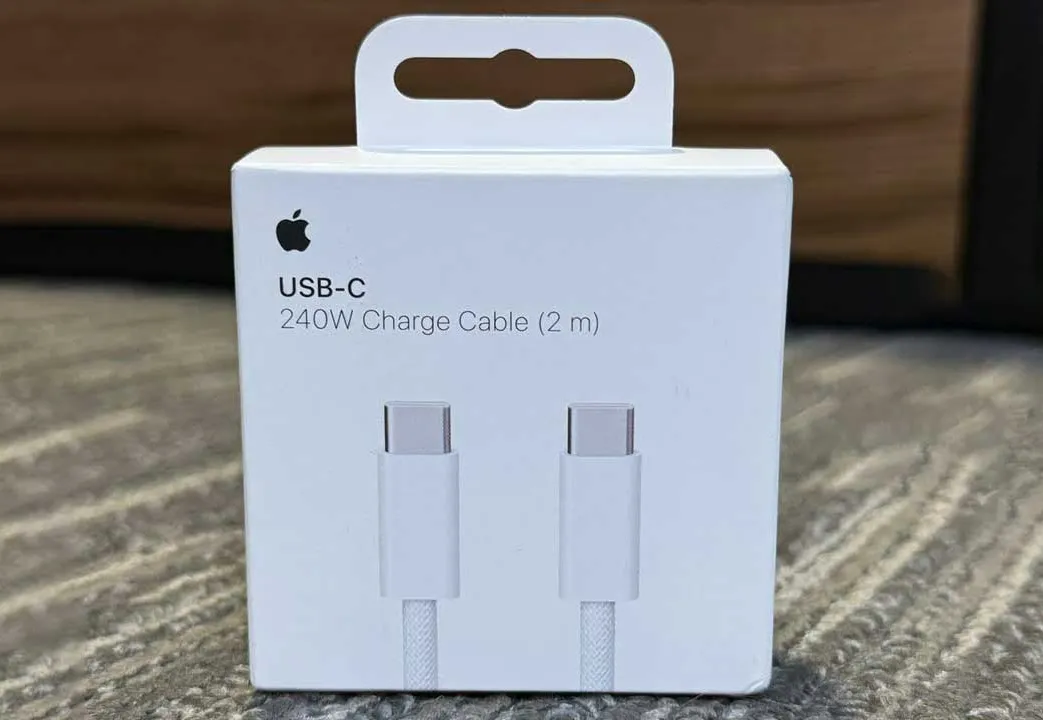
Os mais recentes cabos USB-C da Apple, adoptados desde o lançamento do iPhone 15 e presentes noutros dispositivos da marca, estão sob escrutínio após a revelação de uma vulnerabilidade que, embora tecnicamente complexa, reacendeu o debate sobre segurança digital.
O investigador de cibersegurança Thomas Roth demonstrou que o chip ACE3 — um componente embutido nos cabos e portas oficiais da Apple — pode ser alvo de ataques avançados. A técnica, testada em ambiente laboratorial, permitiu extrair o firmware do chip e mostrou que seria, em teoria, possível injectar código malicioso.
Para explorar esta falha, Roth recorreu a métodos sofisticados como a injeção de falhas eletromagnéticas, um processo que requer equipamento altamente especializado e conhecimento técnico avançado. Segundo os especialistas, isso torna o risco imediato para os utilizadores praticamente nulo. Até à data, não existem registos de que a vulnerabilidade tenha sido explorada fora do contexto de investigação.
Em contraste, os cabos USB-C de outras marcas não incluem chips de autenticação e, portanto, não estão sujeitos a este tipo específico de ataque. No entanto, continuam a representar riscos de segurança, sobretudo se forem de má qualidade ou se tiverem sido adulterados.
A Apple, por enquanto, mantém-se em silêncio perante esta revelação. Enquanto isso, os especialistas recomendam precaução: utilizar apenas cabos certificados, evitar equipamentos de origem duvidosa e não conectar dispositivos a portas públicas ou desconhecidas.


