Bastaram cerca de 20 minutos para desaparecerem 6,3 mil milhões de dólares, o equivalente a aproximadamente 5,6 mil milhões de euros. A Binance, maior plataforma de negociação de criptomoedas do mundo, tornou-se protagonista do maior roubo de activos digitais alguma vez registado. As suspeitas recaem sobre uma unidade de piratas informáticos ligada à Coreia do Norte, um dos países mais isolados do planeta, onde o acesso à Internet permanece fortemente controlado pelo Estado.
O ataque, ocorrido a 29 de Outubro, expôs fragilidades nos sistemas de segurança da plataforma e desencadeou uma corrida internacional para localizar e bloquear os fundos desviados.
Um ataque de proporções históricas
Tudo começou numa quinta-feira, quando a Binance anunciou ter identificado uma grave violação de segurança. O que inicialmente parecia ser mais um incidente informático transformou-se, poucas horas depois, num dos maiores escândalos financeiros da história das criptomoedas.
Os atacantes conseguiram retirar aproximadamente 6,3 mil milhões de dólares de várias carteiras digitais da empresa, um montante mais de quatro vezes superior ao roubado à Bybit em 2025.
A dimensão do ataque surpreendeu especialistas em cibersegurança, sobretudo pela rapidez com que os criminosos conseguiram movimentar milhares de milhões de dólares através de diferentes redes digitais.
Um computador comprometido abriu caminho ao roubo
As primeiras investigações apontaram para um computador portátil de um engenheiro da Binance como possível porta de entrada dos invasores. A empresa reconheceu, posteriormente, que tinham sido identificados outros pontos de violação dos seus sistemas.
Segundo a TRM Labs, empresa especializada na investigação de crimes financeiros envolvendo criptoactivos, os atacantes comprometeram mecanismos responsáveis pela autorização e assinatura de transacções, conseguindo emitir instruções que permitiram esvaziar várias carteiras digitais.
Depois de assumirem o controlo dos activos, os criminosos iniciaram uma operação de transferência de fundos através de diferentes redes de criptomoedas.
Recorrendo a protocolos descentralizados, procuraram converter activos que poderiam ser congelados em outros menos susceptíveis de bloqueio, dificultando a recuperação do dinheiro.
A maior parte do roubo foi executada em aproximadamente 20 minutos.
Perante a gravidade da situação, a Binance suspendeu temporariamente depósitos e levantamentos, enquanto desencadeava uma investigação interna e procurava impedir novas transferências não autorizadas.
As suspeitas conduzem à Coreia do Norte
A identificação dos responsáveis ganhou força quando empresas internacionais de análise de transacções digitais começaram a detectar padrões associados a operações anteriores de piratas informáticos norte-coreanos.
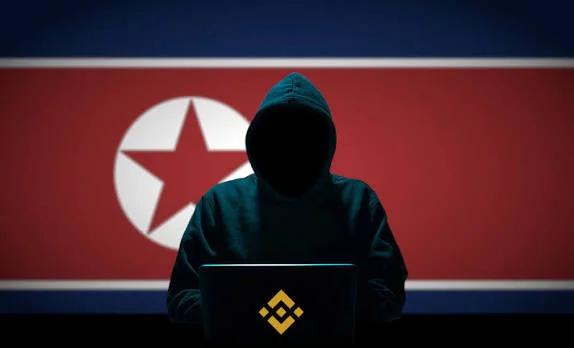
A TRM Labs e a Chainalysis atribuíram o ataque, com elevado grau de confiança, ao grupo TraderTraitor, associado ao universo de operações cibernéticas conhecido como Lazarus.
As conclusões baseiam-se na análise dos movimentos financeiros e noutras informações recolhidas durante as investigações. A Chainalysis identificou inclusivamente ligações entre os fundos roubados à Binance e activos provenientes de um ataque anterior à plataforma Bitget.
Apesar destes indícios, a atribuição não equivale a uma conclusão judicial definitiva.
O regime liderado por Kim Jong Un tem sido repetidamente acusado de utilizar operações informáticas ilegais para obter recursos financeiros. Pyongyang, porém, rejeita as acusações de envolvimento estatal em actividades desta natureza.
Uma máquina de guerra digital alimentada por talentos
A capacidade operacional dos grupos norte-coreanos não surgiu por acaso.
Durante anos, autoridades internacionais, incluindo o FBI, têm denunciado a existência de estruturas especializadas no roubo de activos virtuais e noutras formas de criminalidade informática associadas à Coreia do Norte.
Segundo informações divulgadas por especialistas em segurança, o país recruta estudantes com elevado desempenho académico, sobretudo em áreas tecnológicas, encaminhando alguns deles para unidades informáticas ligadas aos serviços de informações do Estado.
Esta estratégia permite ao regime desenvolver capacidades cibernéticas sofisticadas, apesar das severas restrições impostas ao acesso à Internet pela população.
O roubo ameaça a sobrevivência da Binance?
Embora os 6,3 mil milhões de dólares representem um montante extraordinário, a dimensão financeira da Binance poderá permitir-lhe absorver parte significativa das consequências.
De acordo com os dados da plataforma de análise DefiLlama apresentados na notícia original, a empresa controlava aproximadamente 137 mil milhões de dólares em activos.
Ainda assim, o incidente levanta interrogações sobre a segurança dos sistemas utilizados pelas grandes plataformas de criptomoedas e sobre os mecanismos de protecção dos depósitos dos clientes.
A preocupação não se limita ao dinheiro desaparecido. Está igualmente em causa a confiança dos investidores numa indústria que continua a enfrentar ataques informáticos de elevada complexidade.
Quem vai pagar os prejuízos?
A Binance assegurou que pretende cobrir as perdas resultantes do ataque através de recursos próprios e do seu fundo de protecção dos utilizadores, conhecido como SAFU.
Criado em 2018, este mecanismo funciona como uma reserva financeira destinada a responder a situações excepcionais, incluindo violações graves de segurança.
Contudo, a capacidade do fundo é inferior ao valor total desviado. A cobertura integral dos prejuízos exigirá, por isso, a mobilização de outros recursos financeiros da empresa.
Entretanto, a recuperação dos activos passou a constituir uma prioridade. A Chainalysis informou, a 30 de Outubro, que aproximadamente 2,8 mil milhões de dólares tinham sido congelados, numa operação que envolveu investigadores, empresas do sector e entidades responsáveis pela emissão de criptomoedas.
A batalha para recuperar o restante dinheiro permanece complexa, sobretudo depois de parte dos fundos ter sido convertida em activos mais difíceis de bloquear.
A Binance mantém, porém, a promessa de enfrentar as consequências financeiras do ataque e proteger os seus utilizadores.
O episódio deixa uma evidência inquietante: numa economia cada vez mais dependente de sistemas digitais, uma violação de segurança pode transformar poucos minutos num prejuízo de milhares de milhões de dólares.


